Falha crítica no PHP: como proteger seu site WordPress e corrigir vulnerabilidades de segurança
Uma falha grave no PHP acendeu o alerta de segurança digital em todo o mundo. Saiba como verificar seu site, atualizar o ambiente de hospedagem e contar com suporte técnico para reduzir os riscos.
A segurança de um site não depende apenas de senhas fortes, plugins confiáveis ou atualizações do WordPress. A tecnologia utilizada pelo servidor também precisa estar protegida.
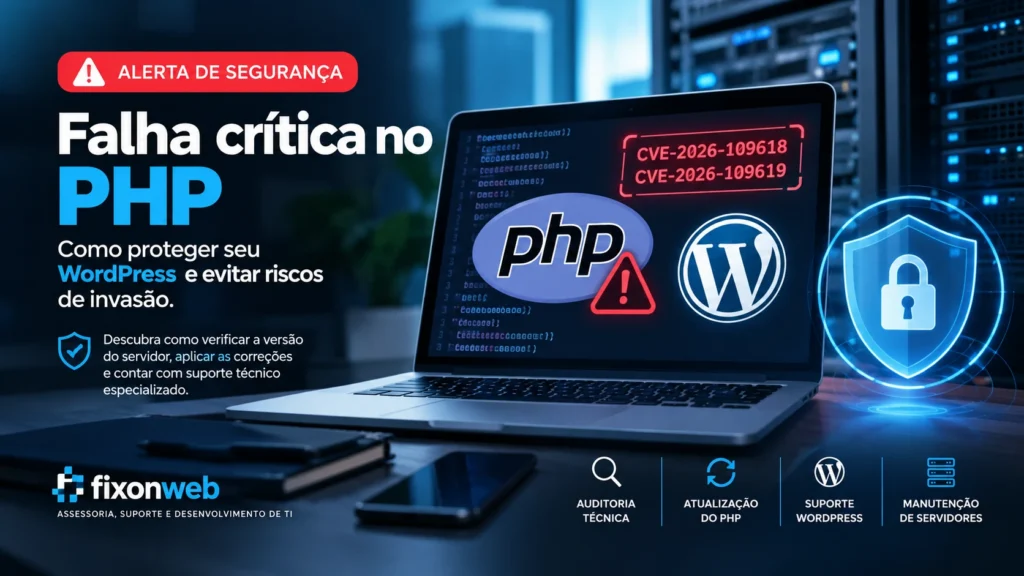
Em 21 de outubro de 2026, o projeto PHP anunciou correções para duas vulnerabilidades críticas que podem permitir a execução remota de código em servidores afetados. A descoberta contou com o auxílio de inteligência artificial e reforçou a importância de manter os ambientes web atualizados.
As falhas foram identificadas como CVE-2026-109618 e CVE-2026-109619 e afetam instalações do PHP que atendem requisições web. Isso inclui ambientes que hospedam sites WordPress, lojas virtuais e sistemas corporativos desenvolvidos em PHP.
Segundo os comunicados oficiais, foram disponibilizadas versões corrigidas do PHP, e a recomendação é atualizar os ambientes afetados o quanto antes.
Fontes: Comunicado oficial do PHP e alerta de segurança do WordPress.org.
O que aconteceu com o PHP?
O PHP é uma linguagem de programação amplamente utilizada no desenvolvimento de sites e aplicações web. O WordPress, por exemplo, utiliza PHP para executar suas funcionalidades no servidor.
As vulnerabilidades recentemente divulgadas demonstram que problemas no próprio ambiente de execução podem colocar em risco aplicações que dependem dessa tecnologia.
Em determinadas condições, um invasor pode explorar essas falhas para executar código remotamente no servidor vulnerável, o que pode comprometer a aplicação e os dados aos quais ela tem acesso.
Isso não significa que todos os sites WordPress estejam comprometidos ou que uma invasão já tenha ocorrido. O risco depende, entre outros fatores, da versão do PHP utilizada, da configuração do servidor e da aplicação do pacote de correção adequado.
Como essa falha pode afetar sites WordPress?
O WordPress é frequentemente associado à segurança de plugins, temas e do núcleo da plataforma. Entretanto, a segurança de um site depende de várias camadas.
Mesmo quando o WordPress está atualizado, uma versão vulnerável do PHP no servidor pode representar um risco independente.
Entre os possíveis impactos de uma exploração bem-sucedida estão:
- Comprometimento de arquivos e processos da aplicação.
- Acesso indevido a informações disponíveis para o processo do site.
- Alterações não autorizadas no funcionamento da aplicação.
- Possível exposição de dados e credenciais acessíveis pelo servidor.
- Interrupção dos serviços e necessidade de recuperação do ambiente.
A extensão do impacto depende das permissões, dos controles de acesso e da arquitetura do ambiente afetado.
Por isso, a correção não deve se limitar à instalação de um plugin de segurança. É necessário avaliar também o PHP, o servidor web e a configuração da hospedagem.
Como verificar se o seu site está vulnerável?
O primeiro passo é identificar qual versão do PHP está sendo utilizada pelo site e verificar se ela corresponde a uma versão corrigida e compatível com o ambiente.
1. Consulte a versão do PHP
No WordPress, acesse:
Ferramentas → Saúde do site → Informações → Servidor
Nessa área, você poderá consultar a versão do PHP utilizada pelo ambiente.
Também é possível encontrar essa informação no painel de controle da hospedagem ou solicitá-la ao suporte técnico.
2. Compare a versão com o comunicado oficial
O comunicado de segurança de 21 de outubro de 2026 apresenta estas versões corrigidas:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
Essas são as versões corrigidas anunciadas para as respectivas séries. Antes de atualizar, confirme os requisitos e a disponibilidade do pacote para o seu sistema operacional, painel de hospedagem e aplicação.
Versões antigas que não recebem mais atualizações de segurança precisam de atenção especial. Em muitos casos, será necessário planejar uma migração para uma série suportada.
3. Verifique o ambiente completo
Além do PHP, é importante avaliar:
- Versão do WordPress e atualizações pendentes.
- Temas e plugins instalados.
- Configurações e permissões de arquivos.
- Regras de firewall e controles de acesso.
- Registros do servidor e sinais de atividade suspeita.
Essa avaliação ajuda a identificar riscos adicionais e a estabelecer as medidas de correção necessárias.
Como corrigir a vulnerabilidade no PHP?
A correção deve ser realizada de maneira planejada, considerando a gravidade da falha e a necessidade de manter os serviços funcionando.
Faça um backup antes da atualização
Mantenha uma cópia recente dos arquivos e do banco de dados, preferencialmente armazenada separadamente do ambiente de produção.
O backup deve ser verificado para garantir que seja possível utilizá-lo em uma recuperação, se necessário.
Atualize o PHP para uma versão corrigida
A atualização deve ser feita pelo painel de hospedagem, pelo administrador do servidor ou pelo responsável técnico pelo ambiente.
Antes de alterar a versão em produção, verifique a compatibilidade com o WordPress, os plugins, o tema e os sistemas integrados.
Se o ambiente for administrado diretamente em um VPS ou servidor Linux, também será necessário considerar o método de instalação do PHP, os serviços que dependem dele e os procedimentos de reinicialização aplicáveis.
Importante: não basta escolher qualquer versão mais recente. É preciso utilizar uma versão corrigida, suportada e compatível com a aplicação.
Teste o site depois da atualização
Após a correção, verifique se:
- As páginas carregam normalmente.
- O painel administrativo funciona.
- Formulários e integrações continuam operacionais.
- A loja virtual e os pagamentos, quando existentes, funcionam corretamente.
- Os registros do servidor não apresentam novos erros relevantes.
A atualização só deve ser considerada concluída depois da validação do ambiente.
Revise a segurança do servidor
A aplicação das correções é essencial, mas não substitui uma análise de segurança.
Quando houver indícios de exploração anterior, também será necessário investigar os registros, verificar alterações suspeitas, revisar credenciais e avaliar se o ambiente precisa passar por um procedimento de recuperação.
Um firewall de aplicação web (WAF) pode contribuir para a proteção, mas não deve ser considerado substituto da atualização de segurança recomendada pelo projeto PHP.
Por que contar com suporte técnico especializado?
Nem todo administrador de site tem acesso ao servidor ou conhecimento para atualizar o PHP sem afetar o funcionamento da aplicação.
Em hospedagens compartilhadas, por exemplo, a alteração pode depender do provedor. Em servidores VPS e ambientes personalizados, o responsável técnico pode precisar avaliar serviços, configurações e dependências antes de aplicar a correção.
O suporte técnico especializado ajuda a organizar esse processo, priorizando a segurança e a continuidade dos serviços.
Na Fixonweb, o trabalho de suporte e desenvolvimento web pode envolver a análise do ambiente, a identificação de versões vulneráveis, o planejamento de atualizações e a verificação do funcionamento do site após as correções.
O objetivo é ajudar pessoas, profissionais e organizações a manter seus sites e sistemas mais seguros, estáveis e preparados para enfrentar problemas técnicos.
Como a Fixonweb pode ajudar?
Se você administra um site WordPress, uma loja virtual ou uma aplicação PHP, este é um bom momento para verificar se o ambiente está atualizado e se as medidas de segurança estão adequadas.
Os serviços de suporte técnico podem incluir:
- Auditoria técnica: identificação de versões desatualizadas e possíveis pontos de risco.
- Atualização do PHP: planejamento e execução da atualização para uma versão corrigida e compatível.
- Suporte a WordPress: verificação do núcleo, dos plugins, dos temas e das integrações.
- Análise de segurança: investigação de indícios de comprometimento e recomendação de medidas corretivas.
- Manutenção de servidores Linux e VPS: revisão de configurações, serviços e atualizações de segurança.
- Validação pós-correção: testes para verificar o funcionamento do site após as mudanças.
Cada ambiente exige uma análise própria. Por isso, o primeiro passo é identificar a versão utilizada, compreender a configuração da hospedagem e definir a forma mais segura de realizar as correções.
Não espere um problema de segurança interromper seu site
Falhas críticas em componentes amplamente utilizados mostram que manter um site seguro exige atenção contínua. Atualizar o WordPress é importante, mas também é necessário cuidar do PHP, da hospedagem, dos servidores e das demais dependências da aplicação.
Se você não sabe qual versão do PHP está instalada ou precisa de ajuda para atualizar seu ambiente com segurança, a Fixonweb pode ajudar na avaliação técnica e no planejamento das correções.
Precisa verificar a segurança do seu site?
Acesse fixonweb.com.br e entre em contato para conversar sobre suporte técnico, atualização de PHP, segurança WordPress e manutenção de servidores web.
Fixonweb — assessoria, suporte e desenvolvimento de TI.